|
|
 |
|
|
 |
Как писать безопасный код и отслеживать угрозы в реальном времени? Рассказала команда GMONIT
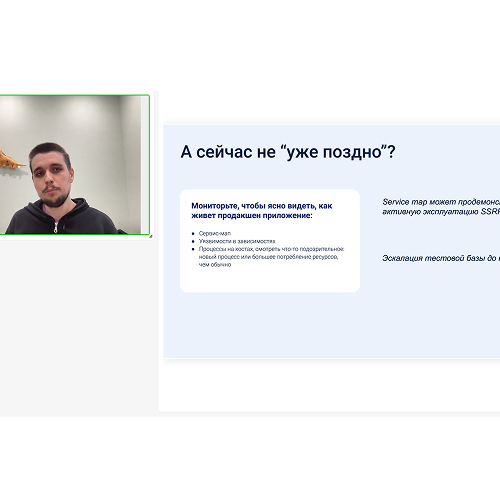
18 сентября прошел технический вебинар «Когда разработчику нужно задуматься об ИБ? Observability безопасности», где обсудили, как создать надежное ПО и зачем применять инструменты мониторинга.
Тимлид команды разработки GMONIT Юрий Махоткин назвал основные причины возникновения уязвимостей. Он отметил, что многие ошибки появляются не из-за недостатка профессиональных навыков, а вследствие того, что вопросы безопасности отходят на второй план: например, хакеры воспринимаются как нечто далекое и абстрактное по сравнению с прикладными задачами.
Отдельное внимание уделил влиянию сложной бизнес-логики на качество кода. Участники узнали о конструкциях, которые часто становятся источником сбоев. Среди них:
• реализация ролевых моделей доступа;
• логика, зависящая от времени или меняющихся состояний;
• распределенная логика между UI, сервисами, командами, сторонними API;
• разные конфигурации на проде (он-прем, A/B-тесты и др.);
• неявные допущения и race conditions;
• строковый матчинг и регулярные выражения;
• избыточное количество условных операторов (if-ы).
Также спикер рассказал про 10 рэд флагов в процессе разработки — действиях ИТ-специалистов, которые приводят к узким местам в ПО. Юрий предложил использовать подход SRI (Security Risk Indicator) — индикатор уверенности в наличии рисков безопасности.
Зрители трансляции услышали, насколько важен постоянный мониторинг приложений для раннего выявления угроз. В качестве средств защиты привел:
• Observability платформу GMONIT, которая сокращает время и затраты на поиск технических сбоев за счет комплексного покрытия ИТ-систем и предиктивного анализа метрик.
• Service map, демонстрирующий активную эксплуатацию SSRF.
• Поиск уязвимостей в зависимостях.
• Анализ процессов на хостах для обнаружения подозрительной активности, например запуска новых процессов или нетипичного роста потребления ресурсов.
Кроме того, эксперт напомнил о необходимости учитывать модель STRIDE еще на этапе проектирования архитектуры, чтобы изначально минимизировать вероятность возникновение инцидентов.
В завершении онлайн-мероприятия предложил разработчикам настольную игру «Elevation of Privilege (EoP) Threat Modeling Card Game» от Microsoft, которая помогает в игровой форме отрабатывать навыки моделирования угроз.
Посмотреть видеозапись выступления можно в блоге на официальном сайте GMONIT.
Контактное лицо: Отдел маркетинга (написать письмо автору)
Компания: GMONIT (все новости этой организации)
Добавлен: 23:29, 24.09.2025
Количество просмотров: 378
Страна: Россия
| Уйти нельзя остаться: как селлерам снизить зависимость от маркетплейсов, не растеряв клиентов и выручку, Sendsay — российская омниканальная CDP (Customer Data Platform), 21:17, 13.10.2026, |
24 |
| 20 октября в 12:00 CDP Sendsay и Рег.ру проведут бесплатный онлайн-вебинар «Не только маркетплейсы: как развивать собственный канал продаж и увеличивать выручку в 2026 году». Эксперты расскажут, как снизить зависимость от маркетплейсов, сохранить продажи и маржу, развивать собственный интернет-магазин и использовать клиентские данные для роста выручки. |
 |
| Конкурсная номинация «ЦВЕТ в интерьере», Архдиалог, 23:09, 18.09.2026, Россия |
79 |
| Мы ищем дизайнеров, готовых показать, как цвет способен преобразить пространство. Главный герой — цвет года «Морозная хвоя» от бренда красок Luxium. |
|
| Семинар «От идеи до финансирования: создаем инклюзивное пространство», Городской методический центр по социокультурной интеграции людей с инвалидностью, 11:40, 05.09.2026, Россия |
2361 |
| 25 сентября в 11:00 в концертном зале Музея Островского (Тверская, 14) состоится практический семинар «От идеи до финансирования: создаем инклюзивное пространство». Мероприятие адресовано сотрудникам музеев и культурных институций, которые хотят развивать инклюзивные проекты и понимать, как грамотно выстраивать работу с грантовыми конкурсами. |
|
|
|
|
|
|
|
Разделы //
Новости по странам //
Сегодня у нас публикуются //
|
|