|
|
 |
|
|
 |
Отчет Cisco по информационной безопасности за первое полугодие 2016 г. прогнозирует появление нового поколения программ-вымогателей
Основная задача организаций — захлопнуть «окно возможностей» перед атакующими; Cisco продемонстрировала очередной отраслевой рекорд по времени обнаружения угрозы — 13 часов
По данным подготовленного компанией Cisco® отчета по информационной безопасности за первое полугодие 2016 г. (Midyear Cybersecurity Report, MCR), организации не готовы к появлению новых разновидностей изощренных программ-вымогателей. Нестабильная инфраструктура, плохая сетевая гигиена, низкая скорость обнаружения — все это обеспечивает злоумышленникам возможность долгое время действовать скрытно. Полученные результаты говорят о том, что основные трудности компании испытывают при попытках ограничить оперативное пространство атакующих, и это ставит под угрозу всю базовую структуру, необходимую для цифровой трансформации. Также в отчете отмечается расширение сферы активности злоумышленников за счет атак на серверы, растущая изощренность атак и участившееся применение шифрования для маскировки злонамеренной деятельности.
По итогам первого полугодия 2016 года программы-вымогатели стали самым доходным типом злонамеренного ПО в истории. Специалисты Cisco считают, что эта тенденция сохранится, причем появятся еще более разрушительные программы-вымогатели, способные распространяться самостоятельно, заложниками которых могут стать целые сети и компании. Новые модульные разновидности таких программ смогут быстро менять свою тактику для достижения максимальной эффективности. Например, будущие программы-вымогатели смогут избегать обнаружения благодаря способности свести к минимуму использование центрального процессора и отсутствию управляющих команд. Эти новые версии программ-вымогателей будут распространяться быстрее своих предшественников и до начала атаки самореплицироваться в организациях.
Одной из основных проблем остается плохая обозреваемость сети и оконечных точек. В среднем на выявление новых угроз у организаций уходит до 200 дней. По медианному времени обнаружения угроз Cisco продолжает опережать отрасль: в течение шести месяцев до апреля 2016 г. было зафиксирован новый минимум для ранее неизвестных угроз — около 13 часов. Это меньше, чем за аналогичный период, закончившийся в октябре 2015 г., тогда результат составлял 17,5 часов. Сокращение времени обнаружения угроз чрезвычайно важно с точки зрения ограничения оперативного пространства злоумышленников и минимизации ущерба от вторжений. Приведенные выше цифры получены в результате обработки добровольной телеметрии, собранной решениями Cisco по обеспечению информационной безопасности, развернутыми по всему миру.
Злоумышленники не стоят на месте, и защищающимся приходится постоянно работать над поддержанием безопасности своих устройств и систем. Дополнительные удобства атакующим создают неподдерживаемые и необновляемые системы, которые позволяют им легко получать доступ, оставаться незамеченными, увеличивать свой доход и наносить максимальный ущерб. Отчет Cisco MCR 2016 свидетельствует о том, что эта проблема носит глобальный характер. За последние несколько месяцев значительный рост атак зафиксирован в наиболее важных отраслях (например, в здравоохранении), при этом целью злоумышленников являются все вертикальные рынки и глобальные регионы. Общественные организации и предприятия, благотворительные и неправительственные организации, компании электронной коммерции — все они в первой половине 2016 г. зафиксировали рост атак. В мировом масштабе вызывают озабоченность геополитические вопросы, включая сложность регламентирования и противоречивость политик кибербезопасности в разных странах. Необходимость контролировать данные и получать доступ к ним может ограничивать международную торговлю и противоречить ее интересам.
Атакующие действуют без ограничений
Чем дольше атакующие смогут действовать незамеченными, тем большую прибыль они получат. По данным Cisco, в первой половине 2016 г. доходы атакующих значительно возросли вследствие ряда факторов.
Расширение сферы действий. Атакующие расширяют сферу своих действий, переходя от клиентских эксплойтов к серверным, избегая обнаружения и максимизируя ущерб и свои доходы.
• Уязвимости Adobe Flash остаются одной из главных целей вредоносной рекламы и наборов эксплойтов. В распространенном наборе Nuclear на долю Flash приходится 80% успешных попыток взлома.
• Cisco отметила также новую тенденцию программ-вымогателей, эксплуатирующих серверные уязвимости, в особенности это касается серверов Jboss (скомпрометировано 10 % всех подключенных к Интернету серверов). Многие из уязвимостей Jboss, используемые для компрометации систем, были выявлены еще пять лет назад, и базовые корректировки и обновления вендоров вполне могли бы предотвратить подобные атаки.
Новые методы атак. В первой половине 2016 г. атакующие разрабатывали новые методы, использующие недостаток обозреваемости сети.
• Эксплойты двоичных файлов Windows за прошедшие полгода вышли на первое место среди веб-атак. Этот метод обеспечивает прочное положение в сетевых инфраструктурах и затрудняет обнаружение и устранение атак.
• В то же время мошеннический социальный инжиниринг в Facebook переместился с первого места (2015 г.) на второе.
Заметание следов. В дополнение к проблемам обозреваемости злоумышленники стали все больше использовать шифрование как метод маскирования различных аспектов своей деятельности.
• Cisco зафиксировала рост использования криптовалют, протокола безопасности транспортного уровня Transport Layer Security и браузера Tor, что позволяет анонимно общаться в Интернете.
• В кампаниях вредоносной рекламы за период с декабря 2015 по март 2016 г. отмечен 300-процентный рост использования вредоносного ПО с шифрованием по протоколу HTTPS. Такое ПО позволяет атакующим дольше скрывать свою веб-активность, увеличивая время действия.
Защитники пытаются сократить уязвимости и закрыть бреши
При столкновении с изощренными атаками компаниям, располагающим ограниченными ресурсами и устаревающей инфраструктурой, сложно угнаться за своими противниками. Полученные данные позволяют предположить, что чем важнее технология для бизнес-операций, тем хуже обстоят дела с поддержанием адекватной сетевой гигиены, в том числе с корректировкой ПО. Например:
• если мы возьмем браузеры, то последнюю или предпоследнюю версию Google Chrome, который поддерживает автоматические обновления, используют 75 — 80 % пользователей;
• если перейти к программному обеспечению, то Java обновляется значительно медленнее: на одной трети исследованных систем установлено ПО Java SE 6, которое компания Oracle давно уже вывела из эксплуатации (текущая версия — SE 10);
• не более 10 % пользователей Microsoft Office 2013 v.15x установили последнюю версию пакета исправлений.
Кроме того, исследование Cisco выявило, что большая часть инфраструктуры потенциальных жертв уже не поддерживается или же эксплуатируется при наличии известных уязвимостей. Это системная проблема и для вендоров, и для оконечных точек. В частности, специалисты Cisco, обследовав 103 121 устройство компании, подключенное к Интернету, обнаружили следующее:
• на каждом устройстве присутствовало в среднем 28 известных уязвимостей;
• средний срок активности известных уязвимостей на устройствах составил 5,64 года;
• более 9 % известных уязвимостей были старше 10 лет.
Для сравнения специалисты Cisco обследовали более 3 млн программных инфраструктур, в основном на базе Apache и OpenSSH. В них было обнаружено в среднем 16 известных уязвимостей со средним сроком существования 5,05 года.
Проще всего обновить браузер на оконечной точке, сложнее — корпоративные приложения и серверные инфраструктуры, т.к. это может вызвать проблемы с непрерывностью бизнес-процессов. В общем и целом, чем более важную роль играет приложение для бизнес-операций, тем меньше вероятность его частого обновления, что создает бреши в защите и удобные возможности для атак.
Контактное лицо: Анастасия (написать письмо автору)
Компания: Cisco (все новости этой организации)
Добавлен: 08:03, 29.07.2016
Количество просмотров: 746
Страна: Россия
| Уйти нельзя остаться: как селлерам снизить зависимость от маркетплейсов, не растеряв клиентов и выручку, Sendsay — российская омниканальная CDP (Customer Data Platform), 21:39, 13.10.2026, Россия |
77 |
| 20 октября в 12:00 CDP Sendsay и Рег.ру проведут бесплатный онлайн-вебинар «Не только маркетплейсы: как развивать собственный канал продаж и увеличивать выручку в 2026 году». Эксперты расскажут, как снизить зависимость от маркетплейсов, сохранить продажи и маржу, развивать собственный интернет-магазин и использовать клиентские данные для роста выручки. |
 |
| «Галэкс» на форуме «ИТ-трансформация 2026»: промышленность, беспилотники и карьера в ИТ, Галэкс, 21:37, 13.10.2026, Россия |
84 |
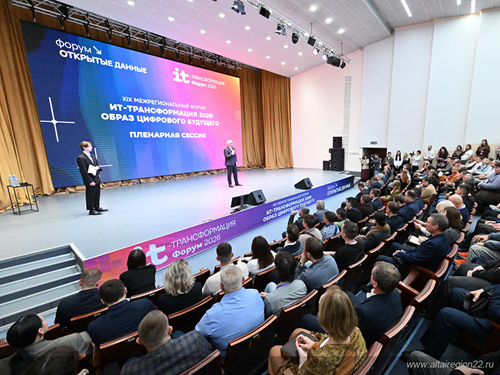
| 8 октября в Барнауле состоялся XIX Межрегиональный форум «ИТ-трансформация 2026: Образ цифрового будущего».
«Галэкс» традиционно выступил партнером мероприятия и представил три тематические площадки: «Цифровая промышленность: технологии роста, безопасности, независимости», «Автономные системы: беспилотные технологии для новой реальности» и карьерный митап «ИТ-рынок без прикрас». |
 |
| Безопасность как драйвер, ИИ как ядро: куда идет российский рынок IBP, Круги Громова, 21:34, 13.10.2026, Россия |
74 |
| Гибридные модели вместо крайностей, ИИ в ядре продукта, безопасность как драйвер выбора, размывание границ между классами решений и зрелость данных как главный барьер – эти пять трендов сегодня определяют российский рынок решений для интегрированного бизнес-планирования (IBP), систем планирования цепочек поставок (SCP) и финансового планирования (FP&A). |
|
|
|
|
|
|
|
Разделы //
Новости по странам //
Сегодня у нас публикуются //
|
|