|
|
 |
|
|
 |
Cisco представила усовершенствованные средства для обнаружения угроз и борьбы с ними
Компания Cisco представила множество новых возможностей и сервисов для изучения инцидентов компрометации данных и противодействия им, а также для защиты, реагирования и восстановления после кибератак.
В частности, объявлено об интеграции технологий AMP Threat Grid в систему Cisco® Advanced Malware Protection (AMP). Теперь эта система теперь объединяет в себе инновационные технологии, ставшие доступными в результате прошлогоднего приобретения компании ThreatGRID , и предоставляет обновленные возможности по аналитике угроз и динамическому анализу вредоносного кода как в традиционных, так и в облачных вычислительных средах. Это позволяет еще больше усилить эффективность системы Cisco AMP в реализации непрерывного анализа и обнаружении уязвимостей нулевого дня.
Кроме того, Cisco представила новые сервисы по реагированию на инциденты ИБ. Эти сервисы дают организациям возможность пользоваться профессиональными услугами экспертов Cisco. Используя свой опыт и предоставляемые Cisco сведения по аналитике угроз, эксперты окажут заказчикам неоценимую помощь в разработке решений по защите сетей, конечных точек и облачных сред.
Несмотря на всю динамичность современного ландшафта угроз, в нем присутствуют и некоторые постоянные факторы. К их числу относится то, что злоумышленники вынуждены постоянно совершенствовать и обновлять свои методы, чтобы избежать обнаружения и скрыть вредоносную деятельность Это подтверждается, например, резким ростом количества атак с использованием технологий вредоносной рекламы. По данным последнего ежегодного отчета Cisco по информационной безопасности , этот рост составил 250%. Кроме того, согласно тому же отчету, 100% исследованных корпоративных сетей демонстрируют постоянный обмен данными с вредоносными интернет-страницами и, следовательно, находятся в состоянии заражения вредоносным кодом.
Всеобъемлющие возможности системы Cisco AMP
Интегрированные в систему Cisco AMP обновленные функции аналитики угроз, динамического анализа вредоносного кода и ретроспективной защиты значительно расширяют арсенал средств для обеспечения безопасности на протяжении всего жизненного цикла атаки. Эти возможности теперь объединены с технологией AMP Threat Grid и могут внедряться на всем протяжении расширенной сети, включая конечные точки, мобильные устройства, виртуальные системы, а также устройства Cisco для защиты почтовых и интернет-коммуникаций.
Новые возможности динамического анализа вредоносного кода и аналитики угроз
Улучшенные возможности динамического анализа вредоносного кода и аналитики угроз стали доступны благодаря технологии AMP Threat Grid и могут предоставляться как в виде отдельного облачного сервиса, так и в виде традиционных программных решений посредством системы унифицированных вычислений Cisco Unified Computing System (UCS). Аналитические технологии AMP Threat Grid предоставляют специалистам в области ИБ готовую к применению оперативную аналитику, касающуюся угроз. Это помогает обнаружить даже самый изощренный вредоносный код, быстро оценить ситуацию и принять соответствующие меры по восстановлению.
Приоритизация и мониторинг узявимостей
Система AMP для конечных точек (AMP for Endpoints) добавляет новые возможности мониторинга для расширенной сети. Среди них: ведение списков узлов, имеющих уязвимое ПО, списков уязвимого ПО для каждого узла и определение узлов, атака на которые наиболее вероятна. При работе система AMP использует данные Cisco в области аналитической и оперативной информации об угрозах ИБ. Это позволяет точно определять, оценивать и приоритизировать уязвимости устройств и ПО.
Расширенные возможности ретроспективной защиты
Еще одна уникальная особенность системы Cisco AMP заключается в том, что она постоянно анализирует и сохраняет данные об активности ПО. Если какая-либо программа проявит признаки вредоносной активности, то система ретроспективной защиты тщательно изучит историю действий этой программы, чтобы определить происхождение потенциальной угрозы. При необходимости система использует встроенные средства локализации и уничтожения угрозы.
• Индикаторы компрометации (ИК) конечных точек. Теперь специалисты сферы ИБ смогут проводить более подробные исследования недостаточно изученных современных угроз и специфики их поведения в конкретных условиях. Это достигается благодаря возможности напрямую передавать ИК конечных точек в систему Cisco AMP.
• Наблюдение за всеми событиями. Чтобы предоставить специалистам в области ИБ дополнительные средства для изучения целенаправленных атак, система AMP для конечных точек теперь может регистрировать файлы, запускаемые в вычислительной среде организации. Файлы ранжируются по количеству запущенных экземпляров, и заказчики имеют возможность подвергать подозрительные, мало распространенные файлы динамическому анализу либо вручную, либо автоматически (посредством специальных политик). Такие возможности обеспечивают еще большую степень мониторинга, контроля и учета контекста и могут помочь обнаружить скрытые дотоле угрозы и направленные атаки, которые имели малое распространение и ранее проявляли себя только в отношении небольшого числа пользователей.
Контактное лицо: Анастасия (написать письмо автору)
Компания: Cisco (все новости этой организации)
Добавлен: 20:45, 10.04.2015
Количество просмотров: 842
Страна: Россия
| Уйти нельзя остаться: как селлерам снизить зависимость от маркетплейсов, не растеряв клиентов и выручку, Sendsay — российская омниканальная CDP (Customer Data Platform), 21:39, 13.10.2026, Россия |
298 |
| 20 октября в 12:00 CDP Sendsay и Рег.ру проведут бесплатный онлайн-вебинар «Не только маркетплейсы: как развивать собственный канал продаж и увеличивать выручку в 2026 году». Эксперты расскажут, как снизить зависимость от маркетплейсов, сохранить продажи и маржу, развивать собственный интернет-магазин и использовать клиентские данные для роста выручки. |
 |
| «Галэкс» на форуме «ИТ-трансформация 2026»: промышленность, беспилотники и карьера в ИТ, Галэкс, 21:37, 13.10.2026, Россия |
299 |
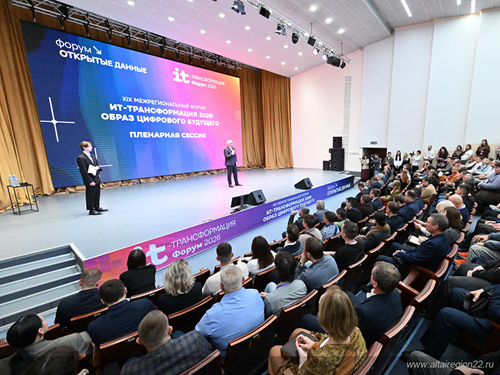
| 8 октября в Барнауле состоялся XIX Межрегиональный форум «ИТ-трансформация 2026: Образ цифрового будущего».
«Галэкс» традиционно выступил партнером мероприятия и представил три тематические площадки: «Цифровая промышленность: технологии роста, безопасности, независимости», «Автономные системы: беспилотные технологии для новой реальности» и карьерный митап «ИТ-рынок без прикрас». |
 |
| Безопасность как драйвер, ИИ как ядро: куда идет российский рынок IBP, Круги Громова, 21:34, 13.10.2026, Россия |
278 |
| Гибридные модели вместо крайностей, ИИ в ядре продукта, безопасность как драйвер выбора, размывание границ между классами решений и зрелость данных как главный барьер – эти пять трендов сегодня определяют российский рынок решений для интегрированного бизнес-планирования (IBP), систем планирования цепочек поставок (SCP) и финансового планирования (FP&A). |
|
|
|
|
|
|
|
Разделы //
Новости по странам //
Сегодня у нас публикуются //
|
|