|
|
 |
|
|
 |
CICADA8 предупредила о волне фишинговых атак на популярные российские сервисы
В CICADA8 назвали ключевые киберугрозы для россиян в первом квартале 2026 года. Доминирующими остаются фишинговые атаки на пользователей мессенджеров, маркетплейсов и банковских сервисов. Кроме того, появились новые схемы интернет-мошенничества с использованием дипфейк-видео публичных личностей.
По данным CICADA8, в первом квартале 2026 года злоумышленники чаще всего использовали классические фишинговые механики. Одним из наиболее распространенных типов угроз остаются фишинговые атаки на пользователей банковских сервисов. Обнаружены мошеннические ресурсы, имитирующие сервисы Т-Банка, ВТБ, Альфа-Банка, Уралсиба, Озон Банка и Банка России.
Типичный сценарий – предложение пройти опрос о качестве обслуживания с обещанием вознаграждения номиналом в среднем до 6 000 рублей. После прохождения опроса жертву перенаправляют на фишинговую форму ввода данных банковской карты. В отдельных случаях злоумышленники создают формы входа в банковские сервисы или предлагают «подарок на день рождения».
Эксперты продолжают выявлять и мошеннические ресурсы, имитирующие маркетплейсы и сервисы доставки. В первом квартале 2026 года чаще всего под удар попадали пользователи Ozon, Wildberries, Avito, СДЭК и Яндекс Маркет. Используются как классические фишинговые формы входа, так и схемы с оплатой заказа или возвратом средств. Обнаружены также клоны официального магазина приложений RuStore, используемые для распространения вредоносного программного обеспечения.
Зафиксирован взрывной рост атак на пользователей мессенджеров MAX, при этом интерес злоумышленников к платформам Telegram и ВКонтакте сохраняется, но остается на относительно стабильном уровне, без выраженной динамики по сравнению с концом 2025 года. Атакующие используют несколько сценариев: фишинговые формы входа, фейковые опросы с вознаграждением, а также схемы с голосованием за фото, требующим авторизации. Пользователей автоматически перенаправляют на фишинговые ресурсы.
Привлекательной целью для злоумышленников остается и портал Госуслуг. Помимо классических фишинговых форм входа, эксперты регистрируют все больше мошеннических кампаний с предложением выплат и материальной помощи.
Появляется все больше ситуативных фишинговых схем: например, вымышленные инвестиции или конкурсы вроде рулетки. Жертва крутит рулетку несколько раз, в первый не везет, а во второй – выпадает приз на сумму в среднем от 5000 руб. После чего всплывает фишинговая форма ввода карты или персональных данных.
Сохраняют активность ресурсы «народных выплат» от вымышленной компании «ГазИнвест». Мошенники позиционируют схему как «антикризисную инициативу» и «выплаты для граждан, рожденных в СССР». Жертва оставляет персональные данные, после чего с ней связываются для дальнейшего хищения средств. Схема существует в нескольких вариациях, включая «дивиденды для граждан РФ, рожденных с 1965 года».
Кроме того, появилось несколько новых схем интернет-мошенничества. В первом квартале 2026 года эксперты CICADA8 зафиксировали рост числа мошеннических ресурсов с использованием сгенерированных ИИ видеороликов, в которых публичные личности предлагают инвестировать в «секретный проект с гарантированным доходом». В случае отсутствия прибыли жертвам обещают компенсацию в среднем до $500 000.
Выявлена также серия ресурсов, использующих агрессивную тактику запугивания. При переходе на сайт браузер переключается в полноэкранный режим, воспроизводится аудиосообщение о блокировке компьютера по запросу МВД и требование оплатить штраф в размере около 6 300 рублей через QR-код. Пользователей запугивают возбуждением уголовного дела и выездом оперативной группы.
Наконец, активизировались злоумышленники, нацеленные на жертв предыдущих мошенничеств. Они предлагают помощь в возврате средств от мошеннических брокеров, в том числе криптовалютных, а в результате жертва делится персональными и платежными данными.
В CICADA8 отмечают, что значительная часть выявленных атак строится по многоступенчатой модели. На первом этапе пользователю предлагают простое действие: пройти опрос, проголосовать за участника, проверить право на выплату или получить возврат средств. На втором этапе жертву переводят на страницу ввода персональных данных, банковской карты, логина и пароля или номера телефона. Далее злоумышленники могут использовать полученную информацию для хищения средств, захвата аккаунта или дальнейшей социальной инженерии.
«Опасность в том, что злоумышленники эксплуатируют доверие пользователя к знакомому бренду или публичной личности. Мошенники используют названия банков, маркетплейсов, государственных сервисов как “точку входа” в коммуникацию с жертвой и не ограничиваются фишинговой страницей, а продолжают взаимодействовать с жертвой по телефону или в мессенджерах для большей убедительности», – отметил Умар Гебенов, главный эксперт направления Brand Protection CICADA8.
CICADA8 – компания по управлению уязвимостями и цифровыми угрозами в реальном времени. Направления компании включают продукты и услуги по наступательной безопасности, анализу защищенности, расследованию инцидентов, анализу компрометации инфраструктуры и консалтингу.
Контактное лицо: Татьяна Алексеева (написать письмо автору)
Компания: CICADA8 (все новости этой организации)
Добавлен: 20:47, 30.05.2026
Количество просмотров: 94
Страна: Россия
| Уйти нельзя остаться: как селлерам снизить зависимость от маркетплейсов, не растеряв клиентов и выручку, Sendsay — российская омниканальная CDP (Customer Data Platform), 21:39, 13.10.2026, Россия |
172 |
| 20 октября в 12:00 CDP Sendsay и Рег.ру проведут бесплатный онлайн-вебинар «Не только маркетплейсы: как развивать собственный канал продаж и увеличивать выручку в 2026 году». Эксперты расскажут, как снизить зависимость от маркетплейсов, сохранить продажи и маржу, развивать собственный интернет-магазин и использовать клиентские данные для роста выручки. |
 |
| «Галэкс» на форуме «ИТ-трансформация 2026»: промышленность, беспилотники и карьера в ИТ, Галэкс, 21:37, 13.10.2026, Россия |
180 |
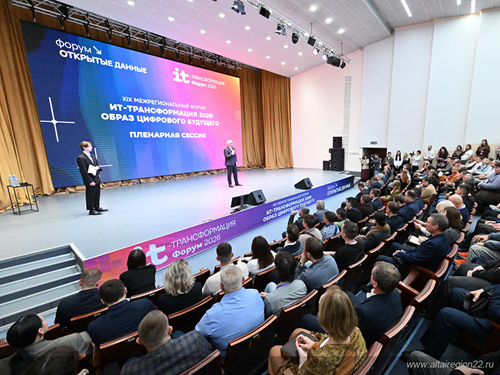
| 8 октября в Барнауле состоялся XIX Межрегиональный форум «ИТ-трансформация 2026: Образ цифрового будущего».
«Галэкс» традиционно выступил партнером мероприятия и представил три тематические площадки: «Цифровая промышленность: технологии роста, безопасности, независимости», «Автономные системы: беспилотные технологии для новой реальности» и карьерный митап «ИТ-рынок без прикрас». |
 |
| Безопасность как драйвер, ИИ как ядро: куда идет российский рынок IBP, Круги Громова, 21:34, 13.10.2026, Россия |
164 |
| Гибридные модели вместо крайностей, ИИ в ядре продукта, безопасность как драйвер выбора, размывание границ между классами решений и зрелость данных как главный барьер – эти пять трендов сегодня определяют российский рынок решений для интегрированного бизнес-планирования (IBP), систем планирования цепочек поставок (SCP) и финансового планирования (FP&A). |
|
|
|
|
|
|
|
Разделы //
Новости по странам //
Сегодня у нас публикуются //
|
|