|
|
 |
|
|
 |
Более 100000 емейлов могли быть украдены у Всемирного Экономического Форума в первый день Давоса - исследование High-Tech Bridge
Администрация официального web-сайта организации проигнорировала информацию об обнаруженных сторонними исследователями брешах.
Как сообщают исследователи из High-Tech Bridge (https://www.htbridge.com/), в ходе подготовки регулярного статистического отчета об угрозах информационной безопасности в 2013 году они случайным образом обнаружили уязвимости на официальном web-сайте (www.weforum.org) Всемирного экономического форума (World Economic Forum, WEF).
Как выяснилось, на одном из поддоменов организации содержалась XSS-уязвимость «средней опасности», более подробное рассмотрение которой позволило обнаружить еще две аналогичные бреши. Вскоре исследователи отправили сообщение о своей находке сразу по нескольким указанным на портале электронным адресам, однако никакого ответа от представителей Форума не последовало в течение пяти дней.
Отметим, что не так давно на пользователей сайта WEF проводилась атака с помощью поддельных электронных писем. Соответствующее предупреждение (http://www.weforum.org/content/pages/alert-fictitious-forum-e-mails) об этом было опубликовано администрацией ресурса.
Учитывая это, исследователи решили, что имеющаяся у них информация является довольно важной и решили поделиться ею с помощью формы обратной связи, позволяющей выйти на контакт с участниками Форума без использования электронной почты.
В ходе составления обращения к представителям WEF исследователи обнаружили еще одну более серьезную уязвимость, позволяющую раскрыть адреса электронной почты более 100 тысяч пользователей портала. Кроме того, выяснилось, что на сайте используется недействительный SSL-сертификат, что подвергает его посетителей дополнительному риску.
High-Tech Bridge так и не получили ответ от IT-отдела WEF. О том, были ли исправлены обнаруженные бреши, также ничего не сообщается. Согласно информации SecurityLab.ru, брешь, связанная с раскрытием email адресов, не была устранена на момент публикации этой новости.
Ознакомиться с отчетом можно здесь (https://www.htbridge.com/news/how_secure_is_the_world_economic_forum_wef_web_infrastructure.html).
Контактное лицо: Наталия (написать письмо автору)
Компания: High-Tech Bridge (все новости этой организации)
Добавлен: 13:13, 23.01.2014
Количество просмотров: 892
Страна: Россия
| Уйти нельзя остаться: как селлерам снизить зависимость от маркетплейсов, не растеряв клиентов и выручку, Sendsay — российская омниканальная CDP (Customer Data Platform), 21:39, 13.10.2026, Россия |
54 |
| 20 октября в 12:00 CDP Sendsay и Рег.ру проведут бесплатный онлайн-вебинар «Не только маркетплейсы: как развивать собственный канал продаж и увеличивать выручку в 2026 году». Эксперты расскажут, как снизить зависимость от маркетплейсов, сохранить продажи и маржу, развивать собственный интернет-магазин и использовать клиентские данные для роста выручки. |
 |
| «Галэкс» на форуме «ИТ-трансформация 2026»: промышленность, беспилотники и карьера в ИТ, Галэкс, 21:37, 13.10.2026, Россия |
61 |
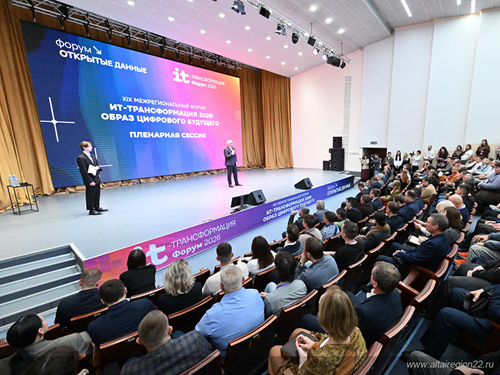
| 8 октября в Барнауле состоялся XIX Межрегиональный форум «ИТ-трансформация 2026: Образ цифрового будущего».
«Галэкс» традиционно выступил партнером мероприятия и представил три тематические площадки: «Цифровая промышленность: технологии роста, безопасности, независимости», «Автономные системы: беспилотные технологии для новой реальности» и карьерный митап «ИТ-рынок без прикрас». |
 |
| Безопасность как драйвер, ИИ как ядро: куда идет российский рынок IBP, Круги Громова, 21:34, 13.10.2026, Россия |
50 |
| Гибридные модели вместо крайностей, ИИ в ядре продукта, безопасность как драйвер выбора, размывание границ между классами решений и зрелость данных как главный барьер – эти пять трендов сегодня определяют российский рынок решений для интегрированного бизнес-планирования (IBP), систем планирования цепочек поставок (SCP) и финансового планирования (FP&A). |
|
|
|
|
|
|
|
Разделы //
Новости по странам //
Сегодня у нас публикуются //
|
|