|
|
 |
|
|
 |
Обзор информационных угроз декабря 2013 года
Международная антивирусная компания ESET представляет отчет о наиболее активных угрозах декабря 2013 года.
В глобальном рейтинге угроз рост динамики продемонстрировали вредоносные программы Win32/Sality, Win32/Ramnit и Win32/Virut. Все три угрозы являются файловыми вирусами и предназначены для извлечения выгоды через нарушение целостности исполняемых файлов скомпрометированного пользователя. Файловые вирусы представляют большую опасность из-за метода распространения – заражения исполняемых файлов на локальных и сетевых дисках. Активность одного зараженного файла может привести к компрометации сети целого предприятия.
Рост активности также продемонстрировали вредоносные элементы веб-страниц HTML/ScrInject и вредоносная программа JS/Fbook. Оба этих вида вредоносного ПО активизируются удаленно через веб-страницы.
В декабре специалисты ESET обнаружили новую модификацию печально известного шифровальщика Cryptolocker под названием Cryptolocker 2.0, которая детектируется антивирусными продуктами ESET NOD32 как MSIL/Filecoder.D и MSIL/Filecoder.E. Эта программа шифрует личные данные пользователя, требуя выкуп за разблокировку доступа.
При шифровании Cryptolocker использует распределенную архитектуру, т.е. ключ для расшифровки файлов хранится не в теле зашифрованного файла или на зараженном компьютере, а на удаленном сервере злоумышленников. В модификации Cryptolocker 2.0 были добавлены возможности по шифрованию новых типов файлов: распространенного музыкального формата mp3, изображений с расширениями jpg и png, а также видеофайлов mp4, avi и mpg.
В российском рейтинге угроз отмечен рекордно низкий за последний год уровень активности вредоносной программы Win32/Qhost, которая упала с 15,91% в начале года до 7,.75% в декабре, но по-прежнему сохранила лидерство. Qhost используется для перенаправления пользователя на фишинговые ресурсы через системный файл hosts.
Рост продемонстрировала троянская программа Win32/Spy.Ursnif, которая используется для похищения различных данных аккаунтов и вредоносные элементы веб-страниц JS/IFrame.
В декабре компания Microsoft в очередной раз закрыла ряд уязвимостей в своих продуктах. 11 декабря были выпущены одиннадцать обновлений для ОС семейства Windows, а также для решений MS Office, Exchange и др.
Одно из обновлений для Windows и Office, MS13-096, закрывает эксплуатируемую злоумышленниками уязвимость CVE-2013-3906 (обнаруживается ESET как Win32/Exploit.CVE-2013-3906.A). Уязвимость присутствует в Microsoft Word версий 2003-2007-2010 и в Windows Vista. Злоумышленники могут исполнять вредоносный код через специальный doc-файл.
Также были обновлены все поддерживаемые версии браузера Internet Explorer (6-11) для всех ОС, начиная с Windows XP. Большинство исправляемых уязвимостей относятся к типу Remote Code Execution и могут использоваться для удаленного исполнения кода через специальным образом сформированную веб-страницу. Всего для IE было исправлено семь уязвимостей.
Кроме того, для усиления защиты продуктов MS Office компания выпустила обновление MS13-106 для библиотеки hxds.dll, которая используется в Office 2007 и 2010. Эта библиотека использовалась злоумышленниками для обхода защитных механизмов браузеров.
В декабре 2013 года доля России в мировом объеме вредоносного ПО составила 8%.
Глобальный рейтинг угроз
Угроза Уровень распространенности Динамика
Win32/Bundpil 3.64% -
HTML/ScrInject 2.04% +
Win32/Sality 2.01% +
INF/Autorun 1.84% -
Win32/Ramnit 1.43% +
Win32/Conficker 1.42% -
JS/Fbook 1.34% +
Win32/Dorkbot 1.32% -
Win32/Virut 1.08% +
HTML/IFrame 1.02% -
Рейтинг угроз по России
Угроза Уровень распространенности Динамика
Win32/Qhost 7.75% -
HTML/ScrInject 2.76% -
Win32/Dorkbot 1.73% -
Win32/Spy.Ursnif 1.67% +
JS/IFrame 1.55% +
INF/Autorun 1.35% -
HTML/IFrame 1.15% -
Win32/Bicololo 0.94% -
Win32/Conficker 0.77% -
Win32/Bundpil 0.61% -
Контактное лицо: ESET (написать письмо автору)
Компания: ESET (все новости этой организации)
Добавлен: 05:16, 14.01.2014
Количество просмотров: 788
Страна: Россия
| Уйти нельзя остаться: как селлерам снизить зависимость от маркетплейсов, не растеряв клиентов и выручку, Sendsay — российская омниканальная CDP (Customer Data Platform), 21:39, 13.10.2026, Россия |
139 |
| 20 октября в 12:00 CDP Sendsay и Рег.ру проведут бесплатный онлайн-вебинар «Не только маркетплейсы: как развивать собственный канал продаж и увеличивать выручку в 2026 году». Эксперты расскажут, как снизить зависимость от маркетплейсов, сохранить продажи и маржу, развивать собственный интернет-магазин и использовать клиентские данные для роста выручки. |
 |
| «Галэкс» на форуме «ИТ-трансформация 2026»: промышленность, беспилотники и карьера в ИТ, Галэкс, 21:37, 13.10.2026, Россия |
148 |
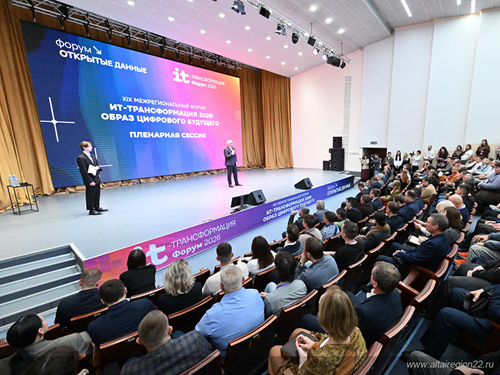
| 8 октября в Барнауле состоялся XIX Межрегиональный форум «ИТ-трансформация 2026: Образ цифрового будущего».
«Галэкс» традиционно выступил партнером мероприятия и представил три тематические площадки: «Цифровая промышленность: технологии роста, безопасности, независимости», «Автономные системы: беспилотные технологии для новой реальности» и карьерный митап «ИТ-рынок без прикрас». |
 |
| Безопасность как драйвер, ИИ как ядро: куда идет российский рынок IBP, Круги Громова, 21:34, 13.10.2026, Россия |
134 |
| Гибридные модели вместо крайностей, ИИ в ядре продукта, безопасность как драйвер выбора, размывание границ между классами решений и зрелость данных как главный барьер – эти пять трендов сегодня определяют российский рынок решений для интегрированного бизнес-планирования (IBP), систем планирования цепочек поставок (SCP) и финансового планирования (FP&A). |
|
|
|
|
|
|
|
Разделы //
Новости по странам //
Сегодня у нас публикуются //
|
|